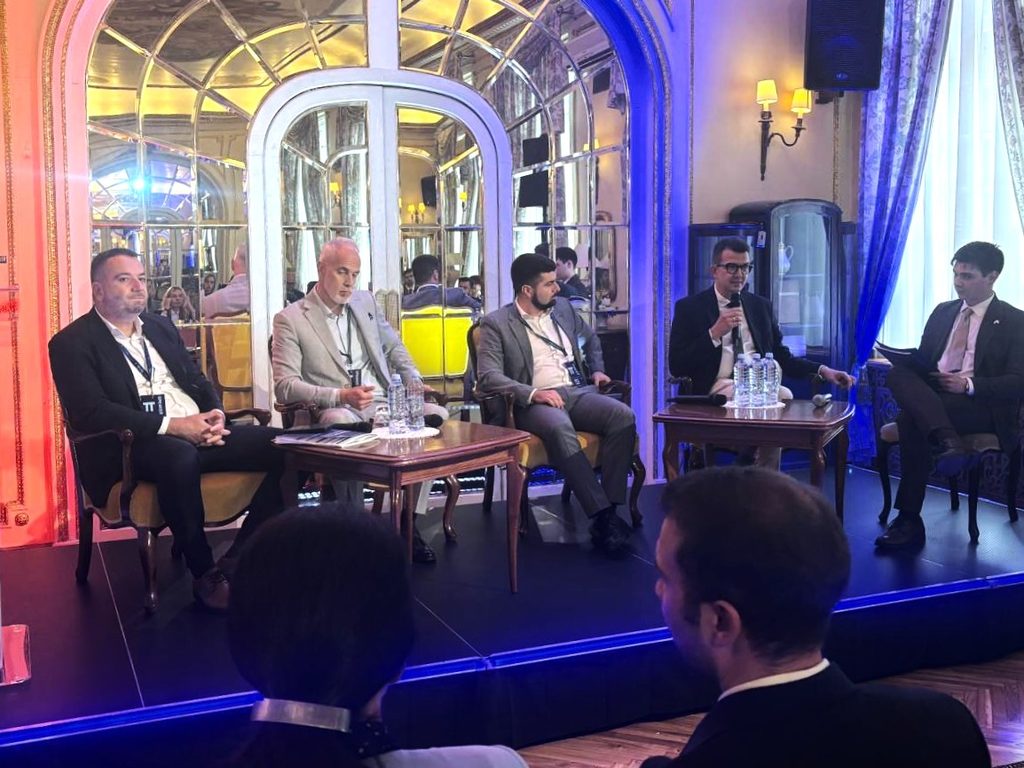
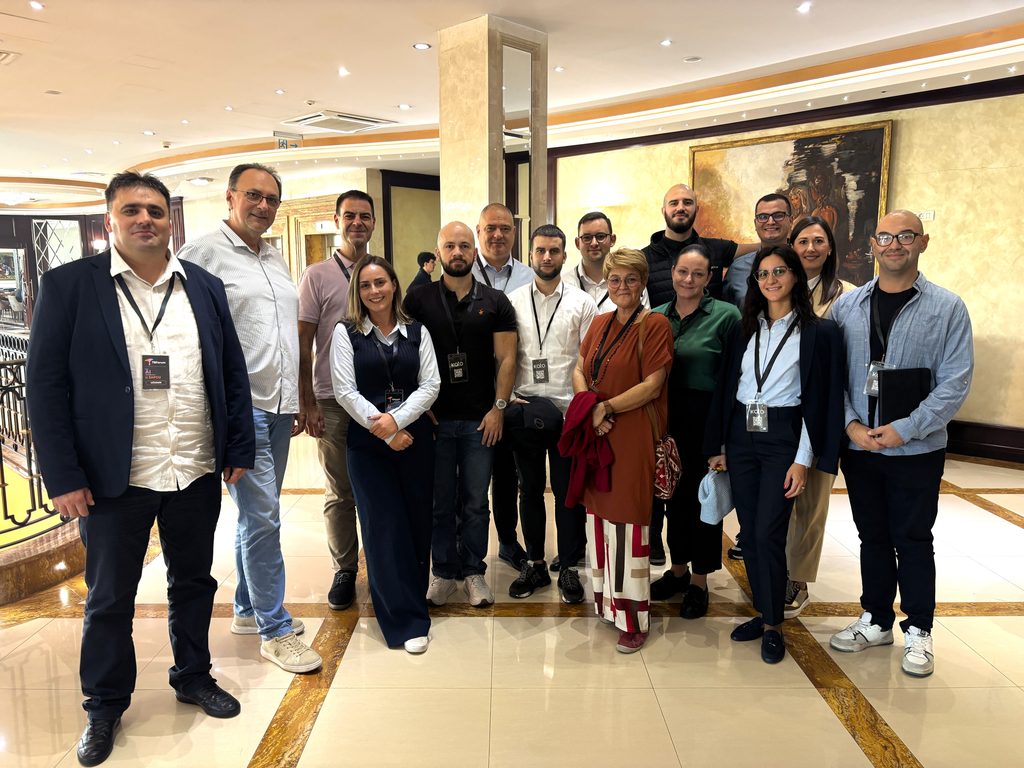
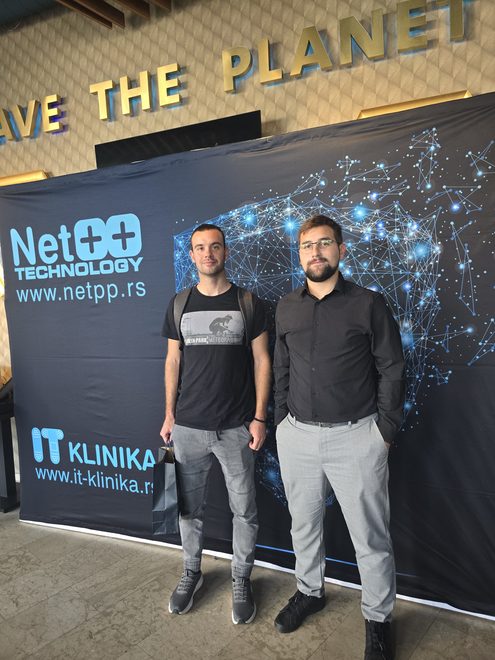
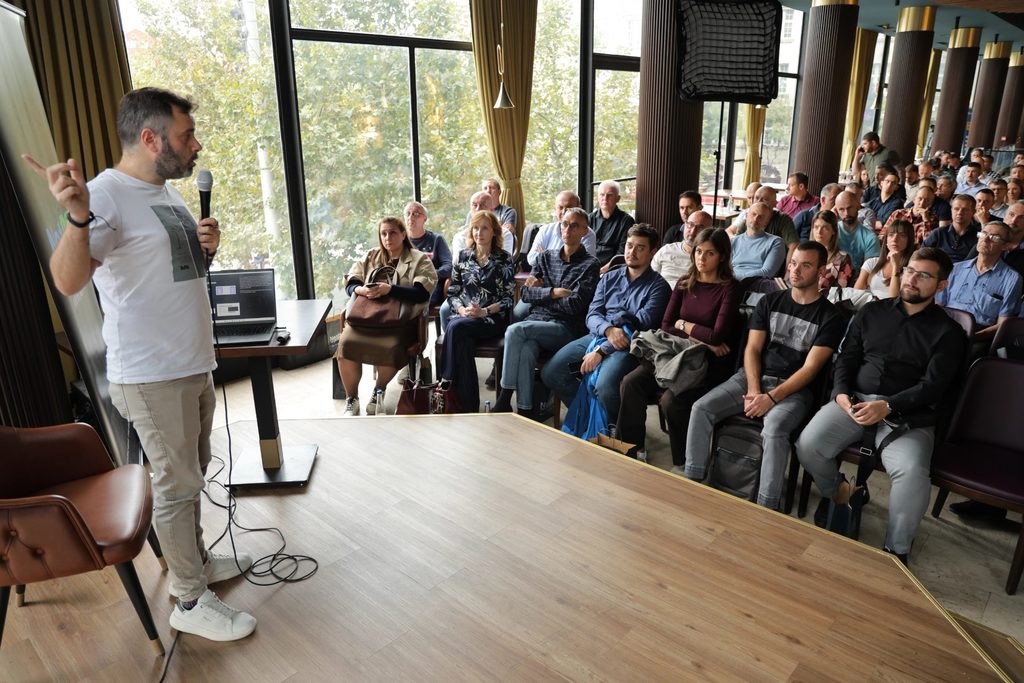
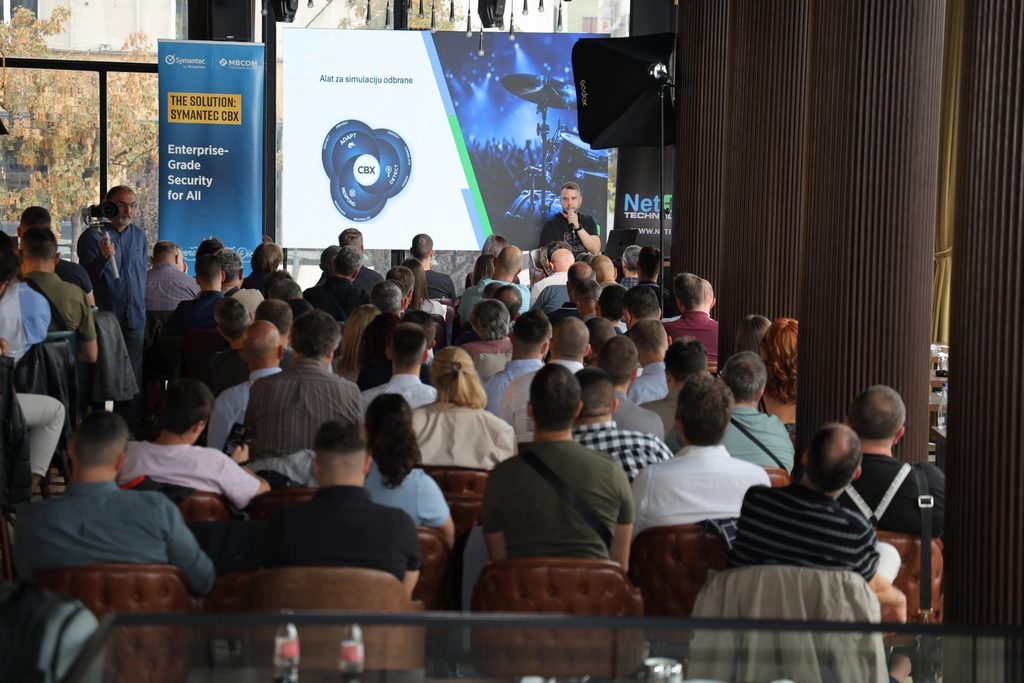
Savremene sajber pretnje postaju sve sofisticiranije, a zaštita poslovnih sistema i podataka zahteva ne samo napredne tehnologije, već i stalno unapređenje znanja i odgovorno ponašanje svakog korisnika. To su bile i neke od ključnih tema konferencije Hard Rock Security, održane u Beogradu, kojoj su prisustvovale naše kolege Ranko Maričić, senior specijalista hardverske i sistemske podrške i Miloš Isailović, specijalista hardverske i sistemske podrške.
Konferencija je okupila stručnjake iz oblasti informacione bezbednosti, koji su predstavili savremena rešenja za zaštitu IT infrastrukture, aktuelne digitalne pretnje i načine provere otpornosti sistema kroz simulacije sajber napada. Posebna pažnja bila je posvećena razvoju Symantec rešenja za zaštitu krajnjih uređaja, uključujući novu platformu Symantec CBX, kao i alatima koji omogućavaju simulaciju različitih scenarija napada.
Milošu je posebno pažnju privuklo rešenje Nemesis, koje je predstavio Nikos Laleas iz kompanije Persistent Security Industries.
Predavanje kolege Nikosa privuklo mi je posebnu pažnju zbog širokog spektra načina na koji se simulira napad na infrastrukturu jedne kompanije, od pristupa jedne korisničke radne stanice do pristupa serverima I mrežne infrastructure. Ovakvi praktični primeri veoma su korisni jer nas podstiču da dodatno proverimo određene aspekte zaštite i u svakodnevnom radu
ističe Miloš.
Korisnički nalog glavna meta
Jedna od važnih poruka konferencije jeste da se načini sajber napada menjaju. Umesto pokušaja direktnog probijanja tehničke zaštite, napadači sve češće nastoje da dođu do pristupnih podataka zaposlenih i na taj način dobiju pristup poslovnim sistemima.
Ranko posebno izdvaja zaštitu digitalnog identiteta kao jedan od najvećih izazova savremene sajber bezbednosti.
Napadači danas sve češće pokušavaju da pristupe sistemima koristeći kompromitovane korisničke naloge. Istovremeno, drugi veliki izazov je brzina – veštačka inteligencija omogućava brže i uverljivije napade, a samo u drugoj polovini godine objavljeno je blizu 40.000 novih ranjivosti. zbog čega je važno da se i sistemi zaštite kontinuirano razvijaju
objašnjava Ranko.
Prema njegovim rečima, značajna pažnja posvećena je i napadima putem lažnih elektronskih poruka (phishing), zloupotrebi veštačke inteligencije za kreiranje uverljivih lažnih sadržaja (deepfake), kao i bezbednosnim rizicima koji dolaze kroz saradnju sa dobavljačima i partnerima.
Nova znanja kao podrška daljem unapređenju zaštite
Učešće na ovakvim stručnim skupovima prilika je da se postojeće prakse sagledaju iz drugačijeg ugla i prepoznaju mogućnosti za dodatna unapređenja.
Drago mi je što je veliki deo predstavljenih pristupa u skladu sa onim na čemu već radimo u Elixir Grupi, posebno kada je reč o jačanju zaštite korisničkih naloga i kontroli pristupa poslovnom sistemu. Kao korisne pravce za dalji razvoj izdvojio bih pravovremeno prepoznavanje kompromitovanih pristupnih podataka, redovno testiranje efikasnosti zaštite kroz simulacije napada i preciznije upravljanje pristupom eksternih partnera
kaže Ranko.
I Miloš naglašava značaj praktičnog testiranja, jer simulacije omogućavaju realnije sagledavanje spremnosti sistema i korisnika da prepoznaju potencijalne pretnje.
Izuzetno je korisno sve što smo čuli na konferenciji, sami primeri koji su navedeni su me podsetili da duplo proverim neke stvari prilikom svakodnevnog rada. Što se tiče phishing napada, najveći problem prilikom simulacije toga je glasina, jedan kolega čuje da je test, zatim od njega drugi, I tako dalje, pa su rezultati nepozdani. Koristiti eksterni program za to, koji se sam čisti kada završi test bi nam pomogao da dobijemo realan rezultat takvog tipa testa
objašnjava Miloš.
Sajber bezbednost je odgovornost svih nas
Iako IT sektor ima ključnu ulogu u zaštiti digitalne infrastrukture, bezbednost poslovnih podataka u velikoj meri zavisi i od svakodnevnih odluka zaposlenih.
Tehnička zaštita nije dovoljna bez informisanih i opreznih korisnika. Danas lažne poruke mogu izgledati potpuno uverljivo, bez jezičkih grešaka ili drugih znakova po kojima smo ih ranije prepoznavali. Zato je važno da svaki neočekivani ili hitan zahtev dodatno proverimo, posebno kada se odnosi na plaćanja i promenu pristupnih podataka
poručuje Ranko.
On podseća i da je važno ne odobravati zahteve za prijavu koje nismo sami pokrenuli, koristiti isključivo odobrene AI alate za rad sa poslovnim podacima i svaku sumnjivu poruku prijaviti IT sektoru.
Hitnost je uvek crvena zastavica – zahtev za hitno plaćanje, promenu računa dobavljača ili „ažuriranje lozinke” proverite drugim kanalom, na primer pozivom na broj koji već imate. Nikada ne unosite kod za prijavu koji vam je neko poslao i ne odobravajte zahtev za prijavu koji sami niste pokrenuli. Ne kopirajte i ne pokrećite naredbe koje vam neka stranica traži, čak ni kada izgleda kao provera „da niste robot”. Poslovne podatke unosite samo u odobrene AI alate. I na kraju, sumnjivu poruku nemojte samo obrisati, već je prijavite IT-u, jer svaka prijava pomaže da zaštitimo i ostale kolege
poručuje Ranko.
Efikasna sajber zaštita gradi se kombinacijom pouzdanih tehnologija, stalnog učenja i odgovornog ponašanja svih zaposlenih, jer i jedna pravovremena provera ili prijava sumnjive aktivnosti može doprineti bezbednosti celog poslovnog sistema.